
Victor é graduado em Jornalismo e atua como profissional de Marketing. Apaixonado por contar histórias e criar conexões através da comunicação. Faço parte do time de Marketing da ForLogic e do Qualiex, gerando conteúdo para aproximar a Qualidade de mais pessoas. Sou produtor do Qualicast, o 1º e maior podcast sobre Gestão da Qualidade no Brasil. Você pode me encontrar no Instagram ou no LinkedIn
A cláusula 6.1 da ISO 9001:2026 deixou de tratar riscos e oportunidades como um bloco único. A sexta edição da norma, publicada pela ISO em setembro de 2026, divide o requisito em três partes: uma para determinar riscos e oportunidades, outra só para as ações sobre riscos e uma terceira, inteiramente nova, só para as ações sobre oportunidades.
Na prática, isso significa que a oportunidade ganhou requisito próprio, com análise, avaliação, plano de ação e verificação de eficácia. Já o risco passou a ser medido pelo impacto nos resultados do sistema de gestão da qualidade (SGQ), e não apenas na conformidade de produtos e serviços. Se a sua matriz hoje tem uma coluna de oportunidades preenchida por obrigação, é ela que o auditor vai olhar primeiro.
Neste guia, você vai entender o que a 6.1 dizia na versão 2015, o que mudou em cada subcláusula, como diferenciar risco de oportunidade no dia a dia e um passo a passo para adequar o seu SGQ antes da auditoria de transição.
Como este conteúdo foi feito: texto elaborado a partir da leitura da edição oficial cláusula 6.1 ISO 9001:2026 adquirida pela ForLogic, comparada com a ISO 9001:2015, e do Briefing Note publicado pelo Chartered Quality Institute (CQI) em junho de 2026. O texto da norma não é reproduzido; as cláusulas são citadas por número para quem quiser conferir na fonte.
O que a cláusula 6.1 dizia na ISO 9001:2015?
Na edição de 2015, a 6.1 tinha duas subcláusulas sem título. A 6.1.1 pedia que a organização olhasse para as questões internas e externas (4.1) e para os requisitos das partes interessadas (4.2) e, a partir delas, determinasse riscos e oportunidades. A 6.1.2 pedia um plano de ações para “esses riscos e oportunidades”, juntos, integrado aos processos e com avaliação de eficácia.
O conceito que sustentava tudo isso, a mentalidade de risco, ficava explicado na introdução da norma (0.3.3). E as ações precisavam ser proporcionais ao impacto potencial na conformidade de produtos e serviços.
Esse desenho gerou um hábito conhecido de quem audita: a oportunidade virou apêndice do risco. Muitas matrizes tratam oportunidade como “o lado bom” de um risco já listado, ou como uma coluna preenchida para cumprir tabela. Foi exatamente esse ponto que a revisão quis corrigir, segundo o CQI, que participa do comitê técnico da norma.
Assista ao webinar completo e confira as principais mudanças que a revisão trouxe.
O que muda na cláusula 6.1 da ISO 9001:2026?
A 6.1 manteve o título “Ações para abordar riscos e oportunidades”, mas agora tem três subcláusulas, cada uma com nome próprio. A mudança é estrutural e também de conteúdo, e o CQI a classifica entre as de maior impacto da revisão.
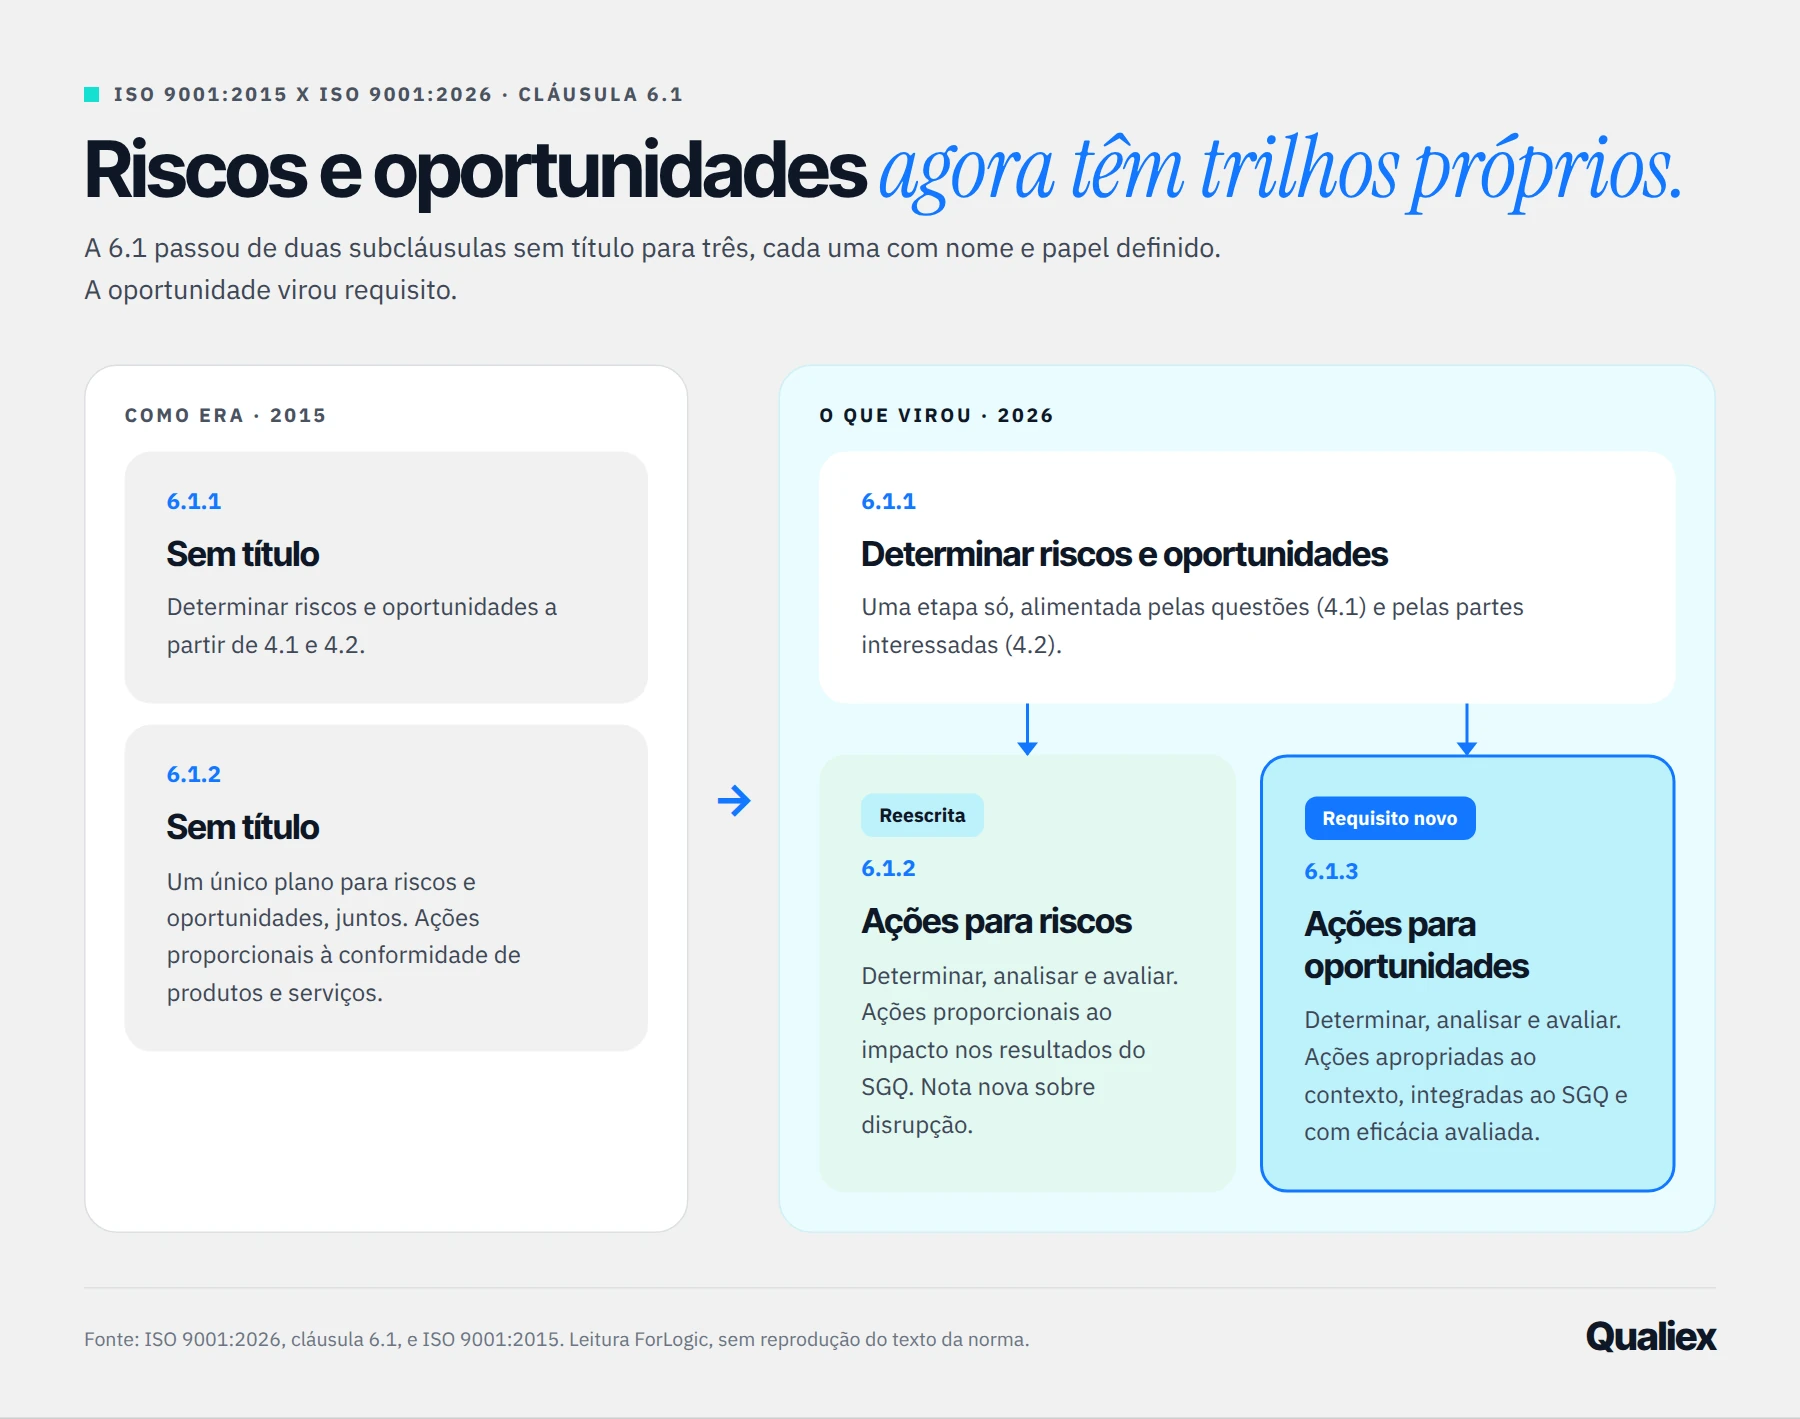
A leitura do infográfico é simples: a determinação continua sendo uma etapa só, e a partir dela o caminho se divide. Veja o que muda em cada parte.
6.1.1 Determinar riscos e oportunidades
Quase nada muda no conteúdo. A organização continua partindo das questões da 4.1 e dos requisitos das partes interessadas da 4.2. Os ajustes são de redação: os itens foram reordenados, “efeitos desejáveis” virou “efeitos desejados” e “alcançar melhoria” virou “alcançar melhoria contínua”. Vale lembrar que a 4.1 agora traz no próprio texto a avaliação sobre mudança climática, que também alimenta essa etapa.
6.1.2 Ações para abordar riscos
Foi substancialmente reescrita e passou a falar só de riscos. Três pontos merecem atenção:
- Determinar, analisar e avaliar. Não basta listar riscos; a norma pede que eles sejam analisados e avaliados antes de se decidir a ação.
- Proporcionalidade com outra régua. A ação passa a ser proporcional ao impacto potencial nos resultados pretendidos do SGQ, e não mais apenas na conformidade de produtos e serviços.
- Disrupção entra em nota. Uma nota nova lembra que os riscos podem incluir a capacidade de continuar entregando produtos e serviços conformes durante e depois de uma disrupção. A outra nota lista formas de tratar o risco, como evitar, eliminar a fonte, mudar probabilidade ou consequência, compartilhar ou reter por decisão informada.
6.1.3 Ações para abordar oportunidades
É a grande novidade. A oportunidade deixa de ser um apêndice do risco e ganha o mesmo ciclo: determinar, analisar e avaliar; planejar as ações; integrá-las aos processos do SGQ; e avaliar sua eficácia. As ações precisam ser apropriadas ao contexto da organização e apoiar os resultados desejados. A nota da cláusula dá exemplos, como adotar novas práticas, lançar produtos ou serviços, firmar parcerias e aproveitar tecnologias emergentes.
A separação aparece em outras cláusulas também
A divisão não fica só na cláusula 6.1 ISO 9001:2026. A alta direção passa a promover o pensamento baseado em risco e o pensamento baseado em oportunidade (5.1.1). Na análise e avaliação (9.1.3) e nas entradas da análise crítica pela direção (9.3.2), a eficácia das ações para riscos e a eficácia das ações para oportunidades viram itens separados. E a explicação da mentalidade de risco saiu da introdução (0.3.3) e foi para o Anexo A, que agora tem um item para riscos (A.6.1.2) e outro para oportunidades (A.6.1.3).
Quer ver todas as mudanças da norma lado a lado? O FAQ completo da ISO 9001:2026 traz 69 perguntas respondidas e um comparativo de 30 mudanças, cláusula a cláusula, com filtro por impacto.
Qual a diferença entre risco e oportunidade na nova ISO 9001?
Risco é aquilo que pode ter um efeito indesejado sobre a capacidade da organização de entregar produtos e serviços conformes e aumentar a satisfação do cliente. Oportunidade é aquilo que pode ter um efeito desejado sobre essa mesma capacidade. O Anexo A.6.1.1 da nova edição da cláusula 6.1 ISO 9001:2026 é direta: riscos e oportunidades são distintos e podem ser determinados e tratados por processos separados.
Isso desmonta uma confusão comum. Oportunidade não é o avesso de um risco (“risco de perder o cliente” virando “oportunidade de manter o cliente”). É algo que a organização pode ativamente perseguir, com benefício próprio, mesmo que nenhum risco tenha sido listado antes.
Um exemplo prático
Imagine uma indústria de embalagens que compra uma resina de um único fornecedor.
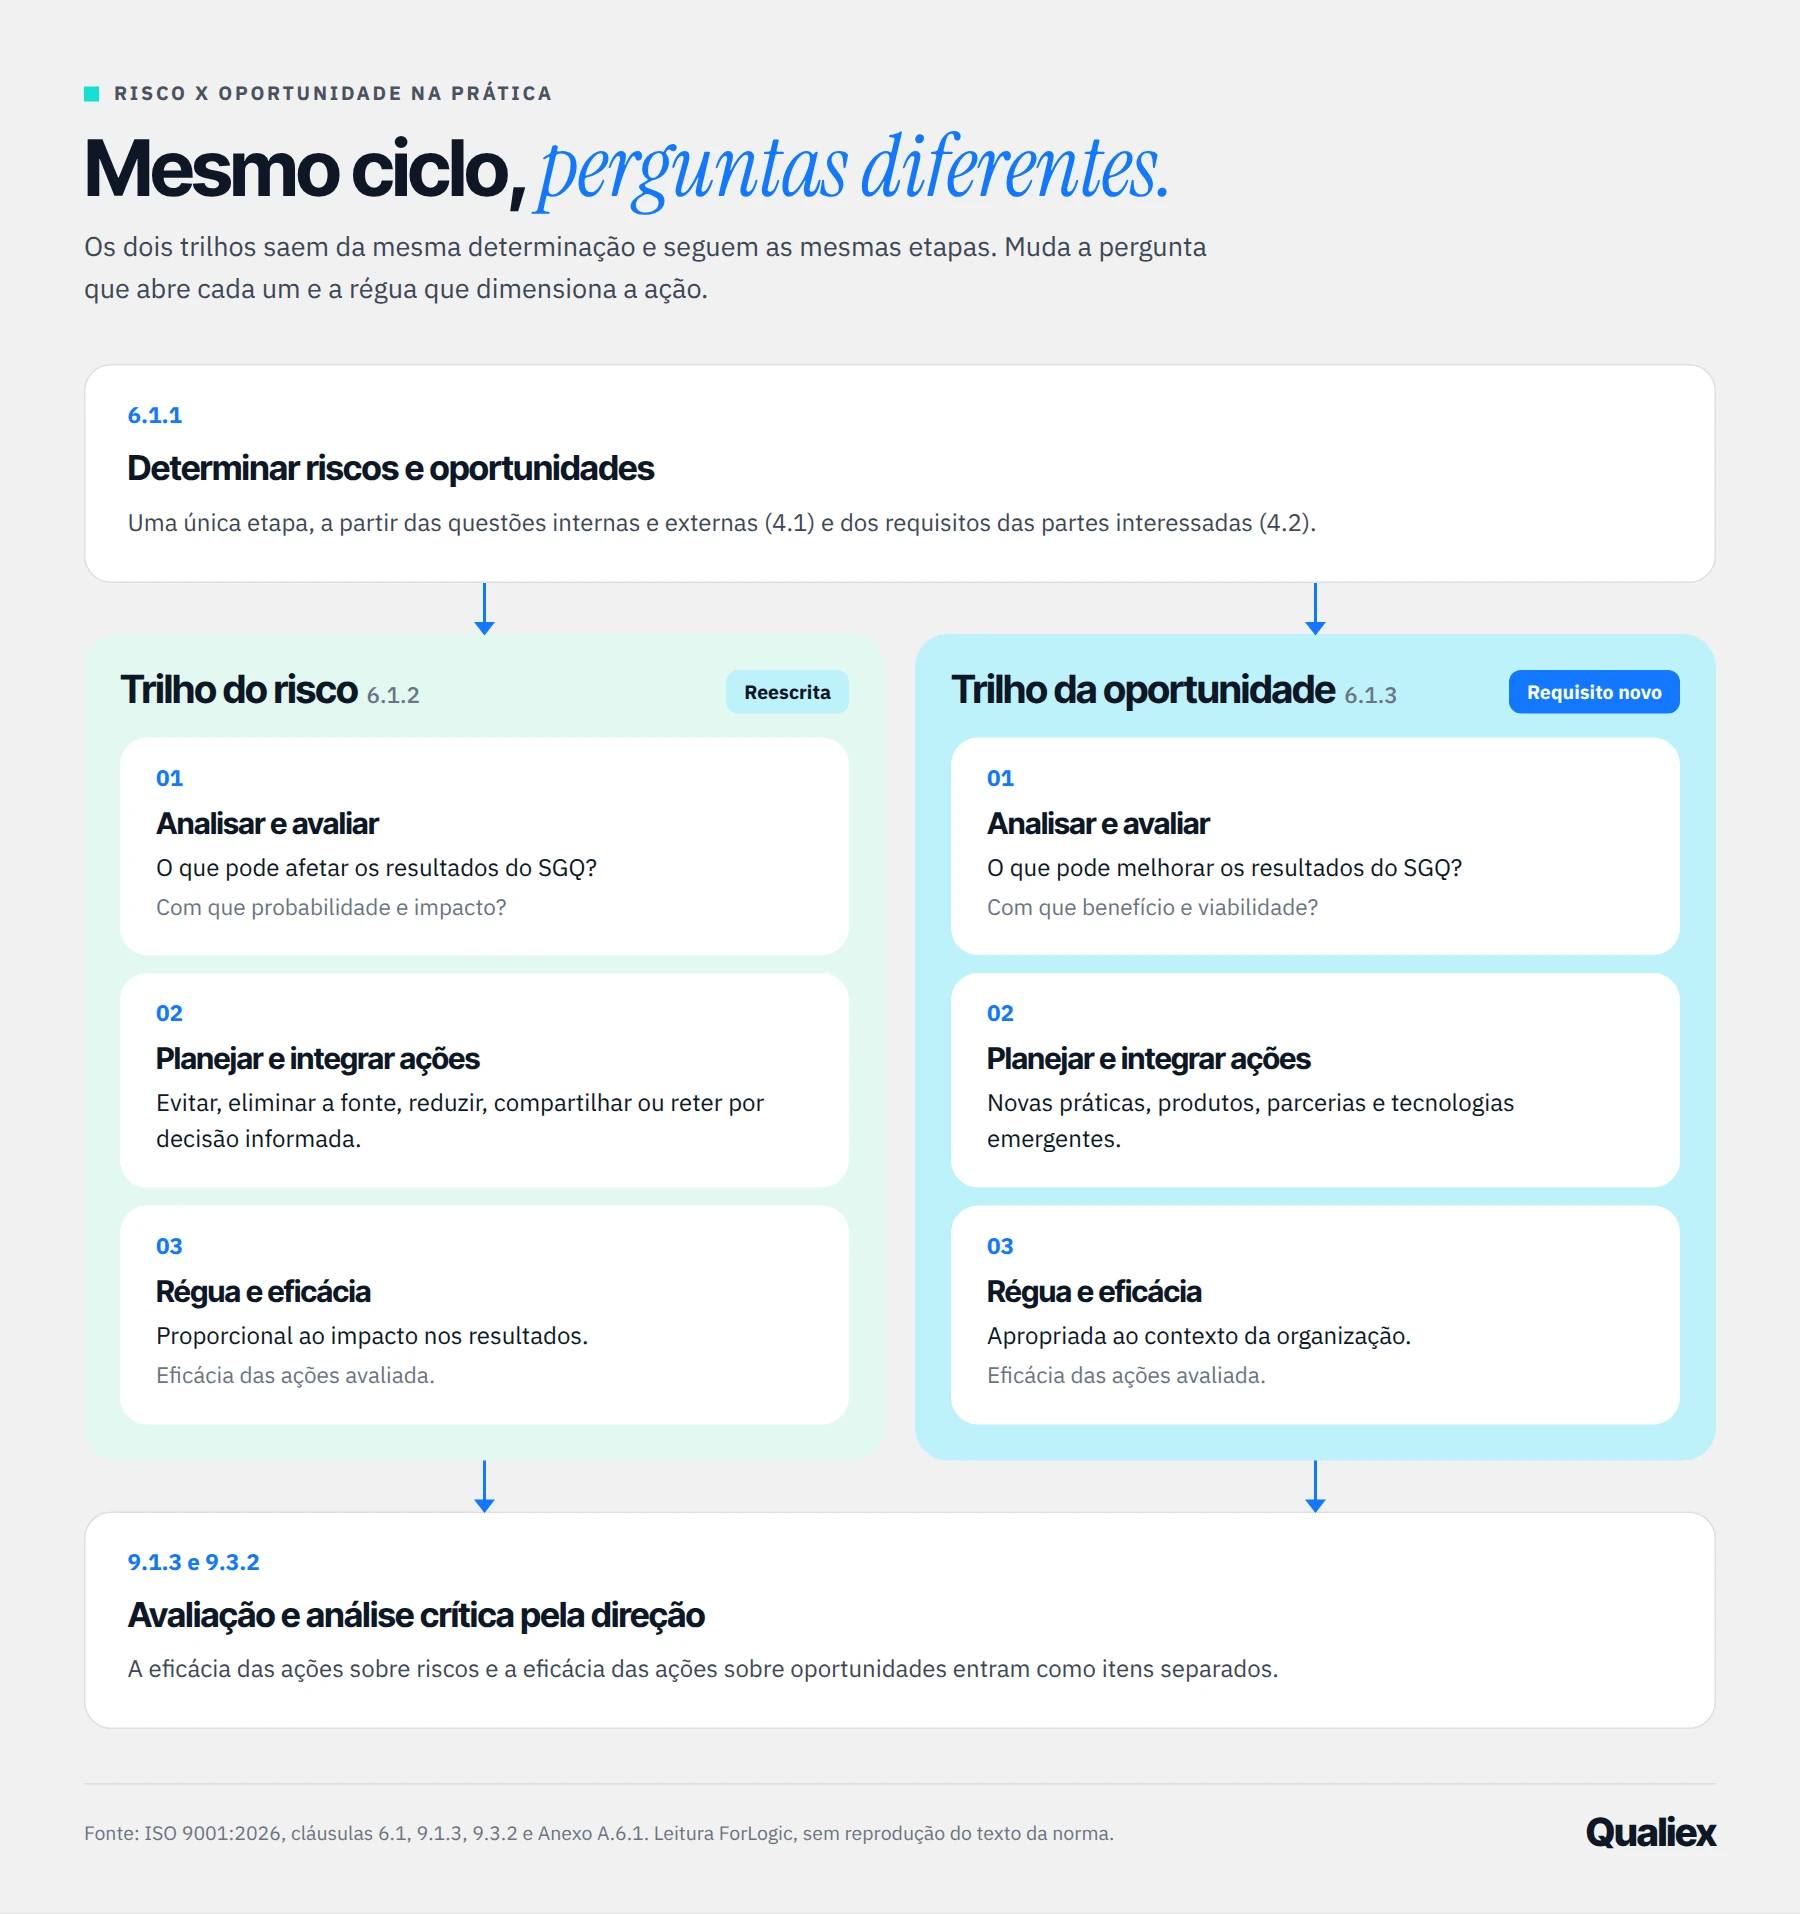
O ciclo é o mesmo nos dois trilhos. O que muda é a pergunta que abre cada um e a régua que dimensiona a ação: no risco, proporcionalidade ao impacto; na oportunidade, adequação ao contexto.
| Situação | Trilho | Como tratar |
|---|---|---|
| O fornecedor único pode parar por falta de insumo | Risco (6.1.2), com a nota sobre disrupção | Qualificar um segundo fornecedor e definir estoque de segurança, na medida do impacto nos resultados |
| Clientes pedem embalagens com material reciclado | Oportunidade (6.1.3) | Avaliar viabilidade, desenvolver a linha e medir se a satisfação e as vendas responderam |
| Inspeção digital pode reduzir retrabalho na expedição | Oportunidade (6.1.3) | Piloto em uma linha, com indicador de retrabalho antes e depois |
| Qualificar um novo fornecedor de resina reciclada traz incerteza de qualidade | Risco assumido para buscar uma oportunidade | A nota 2 da 6.1.2 prevê exatamente isso: aceitar um risco para perseguir uma oportunidade, por decisão informada |
Repare na última linha: os trilhos são separados, mas conversam. É comum que perseguir uma oportunidade crie riscos novos, e a norma espera que eles sejam tratados no trilho do risco.
A norma exige uma ferramenta específica?
Não. O Anexo A.6.1.2 deixa claro que a mentalidade de risco não implica adotar um método formal de gestão de riscos nem um processo documentado. Quem quiser ir além pode usar a ISO 31000 como referência. SWOT, PESTEL e FMEA continuam sendo escolhas da organização, não requisitos.
O ciclo é o mesmo nos dois trilhos. O que muda é a pergunta que abre cada um e a régua que dimensiona a ação: no risco, proporcionalidade ao impacto; na oportunidade, adequação ao contexto.
Como adequar o SGQ à nova cláusula 6.1?
A adequação à nova cláusula 6.1 ISO 9001:2026 não exige jogar fora a matriz atual. Exige revisá-la com outra lente e abrir um trilho que, em muitas empresas, ainda não existe de fato. Salve este roteiro para usar na sua análise de lacunas:
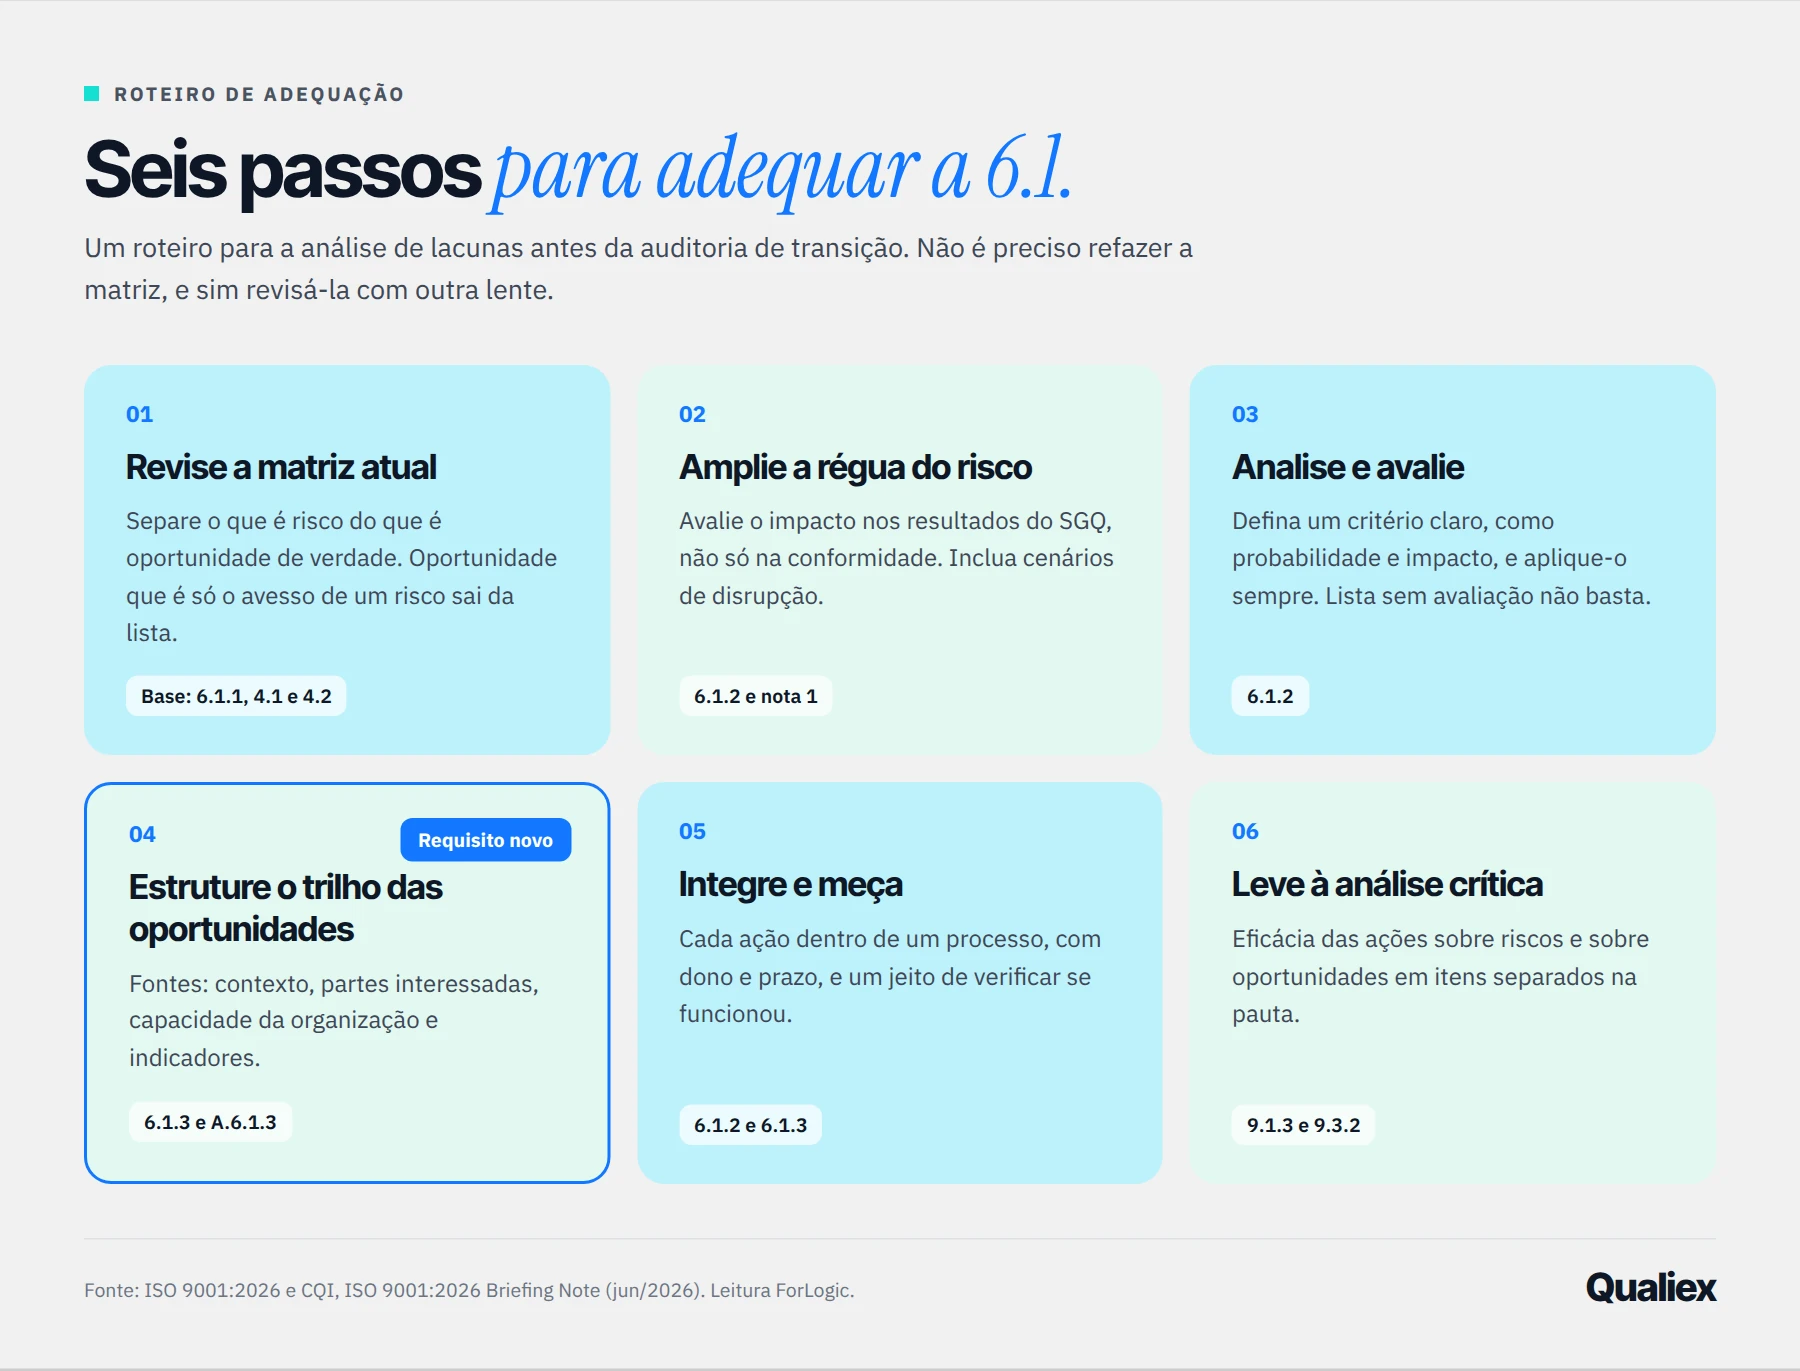
- Revise a matriz atual. Leia item por item e pergunte: isto é um risco, uma oportunidade ou só o avesso de um risco? Oportunidades que são apenas “risco com sinal trocado” provavelmente vão sair da lista.
- Amplie a régua do risco. Confira se a avaliação considera o impacto nos resultados pretendidos do SGQ, e não só na conformidade do produto. Inclua cenários de disrupção, como parada de fornecedor, falha de sistema ou evento climático, e o que acontece com a entrega durante e depois deles.
- Analise e avalie, não só liste. Defina um critério claro, como probabilidade e impacto, e aplique-o de forma consistente. O CQI aponta esse como um dos primeiros pontos que os auditores devem verificar.
- Estruture o trilho das oportunidades. Use as fontes que o Anexo A.6.1.3 indica: contexto externo e interno, necessidades das partes interessadas, capacidade e competência da organização e resultados de monitoramento e indicadores. Avalie cada oportunidade por benefício e viabilidade.
- Integre as ações e meça a eficácia. Cada ação precisa estar dentro de um processo do SGQ, com responsável e prazo, e ter uma forma de verificar se funcionou. Isso vale para os dois trilhos.
- Leve os resultados à análise crítica. Ajuste a pauta da análise crítica pela direção para que a eficácia das ações sobre riscos e sobre oportunidades apareça em itens separados, como pedem a 9.1.3 e a 9.3.2.
O que o auditor vai procurar
Segundo o Briefing Note do CQI, a auditoria da 6.1 tende a se concentrar em três perguntas: os riscos estão sendo analisados e avaliados, ou só listados? O foco vai além da conformidade de produtos e serviços? Os riscos de disrupção foram considerados? Some a isso a evidência de que oportunidades são tratadas por mérito próprio, com ações e eficácia avaliada.
O que você não precisa mudar
A norma não exige duas planilhas separadas, nem uma ferramenta específica, nem renumerar seus documentos para a nova numeração. Uma matriz única pode funcionar, desde que cada trilho tenha sua análise, suas ações e sua verificação de eficácia bem visíveis.
Se a sua empresa já usa um software de gestão da qualidade, vale conferir se o módulo de riscos permite classificar e acompanhar oportunidades como itens próprios, e não só como um campo do risco. No Qualiex, a gestão de riscos fica no mesmo ambiente de planos de ação, indicadores e auditorias, o que facilita ligar cada trilho às suas evidências.
A oportunidade deixou de ser nota de rodapé
A nova 6.1 não pede um SGQ novo. Pede que o risco seja medido com uma régua mais ampla e que a oportunidade seja tratada com a mesma seriedade, do planejamento à análise crítica. Para muitas empresas, esse é o ponto em que a gestão da qualidade deixa de só proteger o que existe e começa a ajudar a decidir para onde crescer.
Próximos passos:
- Assista ao webinar ISO 9001:2026: o que mudou e o que você precisa saber, transmitido ao vivo em 29/09, com o panorama completo da revisão.
- Consulte o FAQ completo da ISO 9001:2026, com 69 perguntas, o comparativo de 30 mudanças e um roteiro de transição em 7 passos.
- Leve isso para a prática na Semana da Qualidade 2026, de 9 a 13 de novembro: evento gratuito e online, com trilhas, webinars e Aulas Abertas. Garanta sua vaga.
Perguntas frequentes sobre a cláusula 6.1 da ISO 9001:2026
Não necessariamente. O Anexo A diz que riscos e oportunidades podem ser tratados por processos separados, mas não obriga documentos distintos. O que precisa ficar evidente é que cada um tem análise, avaliação, ações e verificação de eficácia própria
É o risco de não conseguir entregar produtos e serviços conformes durante e depois de um evento que interrompe a operação planejada, como falha de fornecedor, pane de sistema ou evento climático. A 8.2.1 também passou a pedir que o cliente seja informado sobre ações de contingência quando relevante.
Não. O Anexo A.6.1.2 afirma que a mentalidade de risco não exige método formal nem processo documentado de gestão de riscos. A ISO 31000 é citada como referência para quem quiser ir além.
Não exatamente. A oportunidade de melhoria aparece em auditorias, na análise crítica e na cláusula 10. A oportunidade da 6.1.3 nasce do planejamento do SGQ, a partir do contexto e das partes interessadas, e pode ir além de melhorar um processo, como lançar um serviço ou firmar uma parceria.
Sim. O prazo de transição é definido pelo IAF e pelos organismos certificadores, não pela norma. Enquanto isso, o certificado 2015 segue válido, e o recomendado é começar a análise de lacunas pelas cláusulas de maior impacto, como 6.1.2, 6.1.3, 5.1.1, 7.3 e 6.3.
Qualiex: o melhor software para a gestão da qualidade!
Com a ajuda do Qualiex você consegue fazer uma gestão sistêmica e profissional dos processos em sua empresa. Elimine planilhas, ganhe tempo, garanta a conformidade com os requisitos aplicáveis e foque seus recursos no que realmente importa.
E tem mais: Se você é pequena empresa pode contar com a tecnologia Qualiex disponível sob medida para sua organização.
Além de sermos o melhor software para gestão da qualidade, te ajudamos com cursos de especialistas voltados à qualidade, excelência e gestão por meio da Saber Gestão. Por isso, não perca mais tempo, entre em contato conosco!